Yükseköğretim Kurulu (YÖK), kurumsal kimliği kullanılarak üniversite personeli, akademisyenler ve öğrencilere gönderilen sahte e-postalara karşı uyarıda bulundu. Hesap bilgileri ve e-Devlet giriş bilgilerini ele geçirmeyi amaçlayan oltalama (phishing) saldırılarına karşı kullanıcıların dikkatli olması istendi.
Yükseköğretim Kurulu Başkanlığı Bilgi İşlem Dairesi Başkanlığının bilgilendirme yazısında, YÖK tarafından gönderilmiş izlenimi verilen sahte e-postaların farklı kullanıcı gruplarına ulaştırıldığı belirtildi.
Söz konusu e-postalar aracılığıyla kullanıcıların sahte internet sitelerine yönlendirilmeye çalışıldığı, bu yolla kişisel bilgilerin, kurumsal hesap bilgilerinin ve e-Devlet giriş bilgilerinin ele geçirilmesinin hedeflendiği bildirildi.
YÖK, e-posta Üzerinden Şifre Güncellemesi İstemiyor
Bilgilendirmede, YÖK'ün e-posta yoluyla gönderdiği bağlantılar üzerinden kullanıcılardan şifrelerini, e-Devlet giriş bilgilerini veya kişisel hesap bilgilerini güncellemelerini ya da doğrulamalarını istemediği vurgulandı.
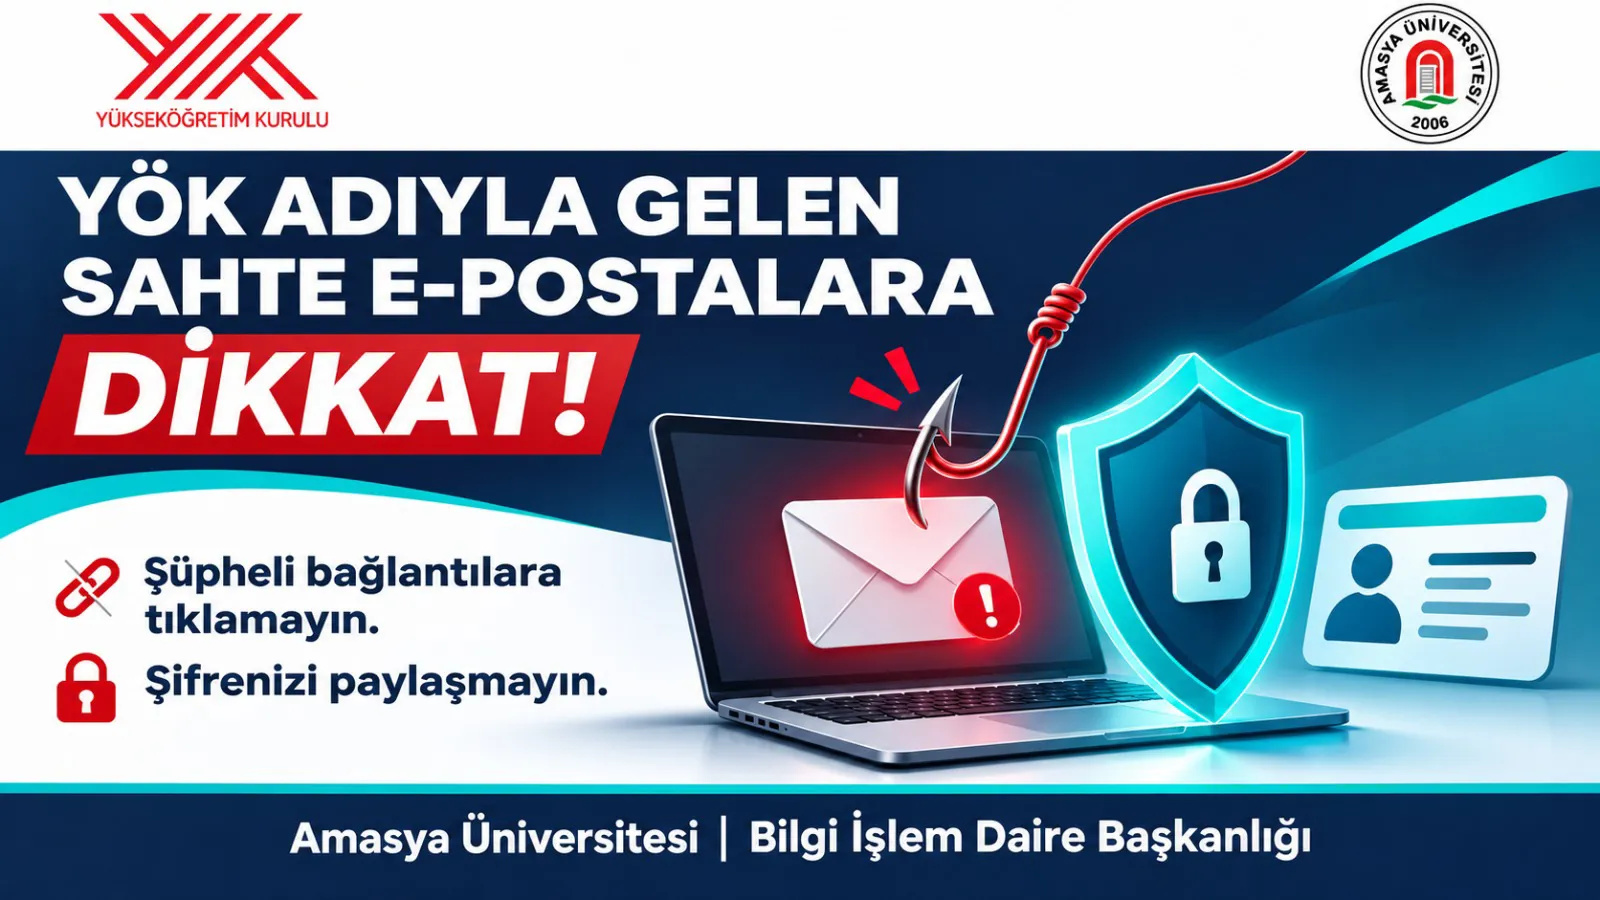
Amasya Üniversitesi Bilgi İşlem Daire Başkanlığı da konuya ilişkin duyuruyla akademik ve idari personel ile öğrencileri uyardı. Kullanıcıların şüpheli e-postalardaki bağlantılara tıklamaması, kişisel ve kurumsal hesap bilgilerini paylaşmaması gerektiği hatırlatıldı.
Yetkililer, YÖK adına gönderilmiş gibi görünen ve hesap doğrulama veya şifre güncelleme talep eden iletilere karşı dikkatli olunması, şüpheli mesajların dikkate alınmaması gerektiğini bildirdi.